Showing posts with label breach. Show all posts

Monday, April 28, 2014

Cómo crear un buen Password

A estas alturas ya debe saber que "123456 " no es una contraseña inteligente .

Si aún estas utilizando una contraseña débil y ni siquiera ha cambiado todas sus contraseñas en línea desde que la noticia de los miserables vulnerabilidad Heartbleed SSL salió a la luz publica eres el objetivo perfecto para la piratería informática.

El no poder crear fuertes contraseñas en línea deja las llaves de la actividad bancaria, tarjeta de crédito, redes sociales, correo electrónico y más - básicamente toda tu vida - en peligroso alcance de las manos por arranque de los hackers .

Tu podrías hacer lo siguiente
a)         No hacer nada y arriesgarse (que recomendamos encarecidamente que no ), o
b)        Tomar las 10 minutos más o menos dolorosos para tu cerebro para construir un ejército de contraseñas seguras y dormir bien por la noche otra vez .

¿Cuáles son las contraseñas seguras?
a)         Son largas.
a.    Estamos hablando de 8 a 15 caracteres.
b)        Son complicados.
a.    Letras, números, símbolos especiales (como mínimo).
c)         Cambiar tus contraseñas (vamos, hazlo ya!)
a.    No sentarse y ponerse cómodo. Estar alerta . Juega un papel proactivo en la protección de su información privada en línea, cambiando regularmente de ellos, de manera óptima con tanta frecuencia como lo haría con las sabanas de su cama, aproximadamente cada seis a ocho semanas.
b.    Si usted está realmente motivado y tener la memoria de un elefante , alterar ellos cada semana .


Para obtener más consejos sobre cómo practicar mejor, más fuerte la higiene contraseña, echa un vistazo a la informativa, infografía reveladora debajo de http://www.whoishostingthis.com .
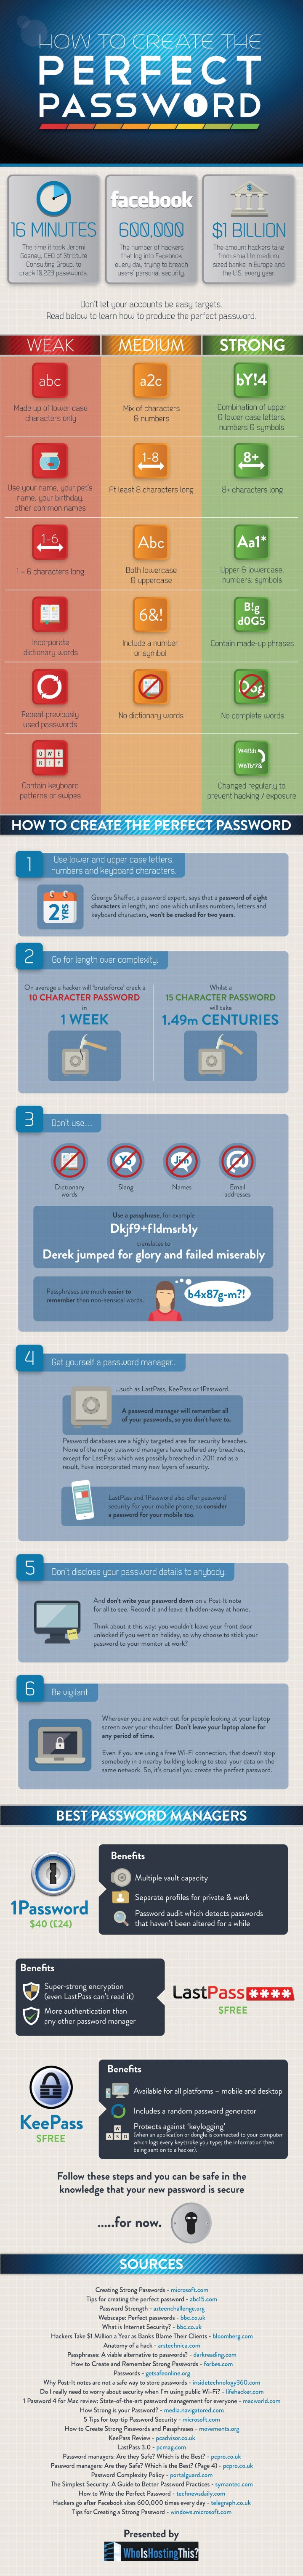


Tomado del sitio http://m.entrepreneur.com/article/233214

Friday, April 11, 2014

En Privacidad… 10 preguntas para toda organización.

Cuando visitó a las organizaciones es normal que las personas me digan que ya tienen TODO o no tienen NADA en materia de privacidad.
Diría mi abuelo, ni tanto que queme al Santo, ni tanto que no lo alumbre.
¿Cómo saber en donde estoy en el tema de privacidad?
Anexo 10 grupos de preguntas para medir en donde se encuentra tu empresa en materia de protección de datos personales.

1.     ¿Quién es tu Chief Privacy Officer (CPO) y quién es tu Chief Information Security Officer (CISO)?
a.     Todo en la compañía los conocen?
2.     ¿Quién es el ejecutivo que lidera la seguridad y privacidad de la información?
a.     ¿Es una posición formal o informal?
b.     ¿Existe un comité de seguridad y/o privacidad?
c.      ¿Esta la seguridad representada en la mesa directiva?
d.     ¿Se tiene el entendimiento de la mesa directiva de la importancia de la privacidad?
e.     ¿Conoce la mesa directiva las posibles multas y penas?
f.      ¿Esta incorporada la privacidad en la estrategia de ventas?
3.     ¿Se tiene un inventario de datos personales y clasificación de los mismo (Que datos, Donde estan y Quien tiene acceso a ellos)
4.     ¿Quién es más probable que quiera acceder a los sistemas de tu empresa?
a.     ¿Qué nivel de sofisticación, alcance geográfico y los motivos (por ejemplo económica / malversación, robo de identidad, robo de secretos comerciales) pueden tener estos enemigos?
5.     ¿Tu empresa tiene un plan de respuesta a incidentes?
a.     ¿Tu empresa ha identificado a los miembros clave internos y externos (IT, legal, relaciones públicas, marketing, etc.) que deberían involucrarse en el caso de una vulneración a la seguridad?
b.     ¿Tu empresa tiene un plan para comunicarse con las autoridades policiales?
6.     ¿Está su empresa un entorno BYOD?
a.     ¿Cuál es la política sobre BYOD?
7.     ¿Tu empresa tiene una visión clara de los flujos de datos?
a.     ¿Qué flujos de datos tienen interacción con terceros o contratistas?
b.     ¿Cómo confirmas la integridad de los contratistas?
c.      ¿Cómo te aseguras que las soluciones de terceros, incluido el software, están libres de problemas e incluyen la indemnización por posibles defectos?
8.     ¿Tu empresa ha evaluado la amenaza interna?
a.     ¿Tiene tu empresa monitoreo de las redes internas para el acceso o el uso compartido de archivos?
9.     ¿Tiene tu empresa una administración activa tanto la seguridad física y cibernética?
a.     ¿Cómo y cada cuanto se revisa?
10. ¿Se tiene documentada la forma en que se interactúa con los proveedores, clientes y socios?
a.     ¿Hasta qué punto tiene tu compañía ofrecer productos o servicios que, si se ve comprometida o mal usada la información, afectarían a la empresa?
b.     ¿Cada cuanto se está entrenando a su personal con un programa continuo? 

Tuesday, April 10, 2012

PlayStation Network breach

Un resumen de lo que sabemos:
¿cómo PSN fue hackeado?, lo que Sony está haciendo al respecto, si las tarjetas de crédito fueron robados, y cómo la compañía está tratando de recuperar la confianza de sus clientes.
Ha sido una montaña rusa para Sony y sus clientes.
Al principio lo que parecía una caída de la red vergonzoso que mantiene a los clientes el acceso a PlayStation ® Network, la red de juego online de Sony y el servicio de streaming de vídeo, resultó ser mucho peor: un ataque cibernético sofisticado se hicieron con los datos de los clientes de 77 millones de PSN y clientes Qriocity.


Sony no fue muy afortunado con la información que comunico en un primer momento - que fue un par de días antes de que se reconoció publicamente por PSN, y 2 días después de que confirmó el fallo de seguridad. El siguiente fin de semana, el hombre N º 2 de Sony, Kazuo Hirai, subió al escenario en una conferencia de prensa organizada en Tokio a toda prisa para tratar de explicar lo que llevó al ataque, ¿qué fue robado en la intrusión en su red, y cómo Sony planea compensar a sus clientes?
Y luego, justo cuando parecía que Sony estaba en camino para empezar a recuperarse de la debacle, el golpe más malas noticias: Sony dijo que la misma vulneración de la información del cliente comprometida en PSN y Qriocity se extiende a los clientes de Sony Online Entertainment también.

La información sobre los abonados al servicio de juego multijugador en línea como: nombres, direcciones, correo electrónico, sexo, fechas de nacimiento, números de teléfono, nombres de usuario y contraseñas, fue expuesta, al igual que una "anticuada" base de datos de tarjetas de crédito de 12,700 personas.


Juan Carlos Carrillo
@juan_carrillo